NIS 2 et ReCyF appliqués à l’industrie
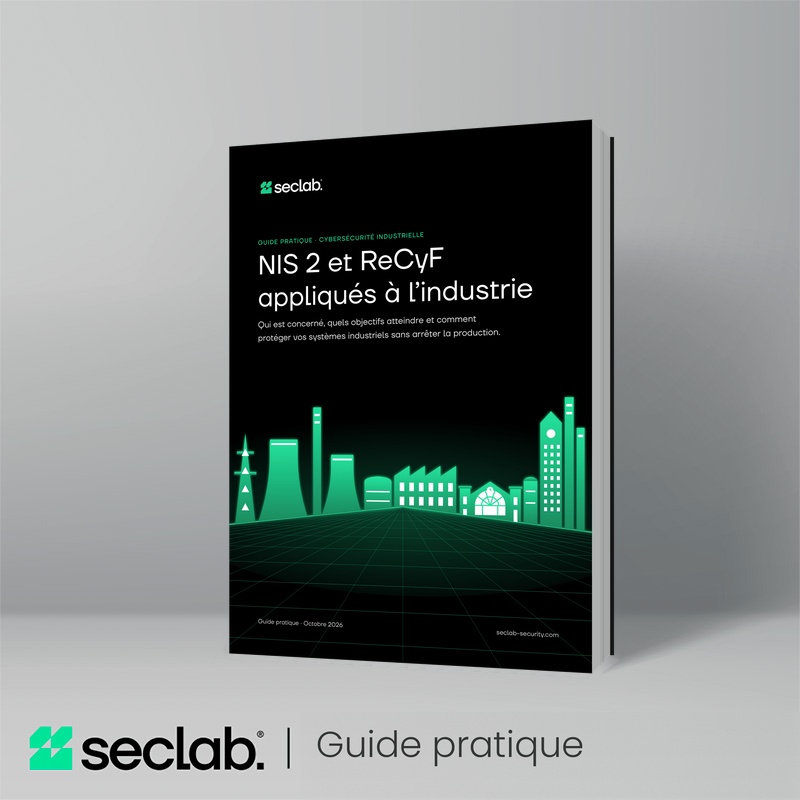
La directive NIS 2 élève le niveau de cybersécurité attendu de milliers d’organisations. En France, l’ANSSI en décline les exigences dans un référentiel concret : le ReCyF.
Cependant, les technologies opérationnelles (OT) obéissent à d’autres règles que l’informatique de gestion : la disponibilité et la sûreté passent avant tout. Comment protéger vos systèmes industriels sans arrêter la production ?
Ce guide pratique vous aide à savoir si votre organisation est concernée, en distinguant entité essentielle et entité importante. Il présente les 20 objectifs du ReCyF, regroupés en quatre piliers : gouvernance, protection, défense et résilience.
Il détaille les spécificités de l’OT, avec cinq réflexes pour appliquer le référentiel sans perturber la production. Il montre aussi comment la plateforme Seclab Xcore adresse 14 objectifs sur 20, à travers 43 mesures.
3 raisons de télécharger le guide pratique :