Alternatives aux diodes de données en OT critique
Les diodes de données ont longtemps été le réflexe par défaut pour isoler les réseaux OT critiques. Unidirectionnelles par conception, elles garantissent physiquement qu’aucun flux ne peut entrer dans le réseau protégé depuis le réseau exposé. Sur le papier, c’est rassurant.
Sur le terrain, la réalité est plus nuancée. De nombreux cas d’usage OT exigent des communications bidirectionnelles : administration de systèmes SCADA, synchronisation de fichiers entre zones, protocoles industriels à acquittement. Les diodes atteignent alors leurs limites structurelles. Seclab développe depuis plus de dix ans une approche d’isolation matérielle adaptée à ces contraintes, qui fonctionne aussi bien en mode unidirectionnel qu’en mode bidirectionnel. Cet article examine les alternatives d’isolation réseau OT, leurs critères de sélection et leur pertinence face aux réalités opérationnelles.
À retenir : alternatives aux diodes de données en OT
- Les diodes de données garantissent physiquement un flux unidirectionnel : c’est leur force pour les remontées vers un SOC ou un historien, et leur limite dès que des échanges bidirectionnels sont nécessaires.
- Les firewalls OT autorisent le bidirectionnel, mais restent des composants logiciels connectés, exposés aux zero-days et exigeants en mises à jour.
- L’isolation par rupture protocolaire matérielle supprime toute connectivité réseau entre les zones et ne laisse passer que la donnée applicative.
- Seclab Xchange applique ce principe en mode unidirectionnel (mode diode) ou bidirectionnel, selon les exigences de chaque environnement.
- Le choix dépend du sens de flux requis, de la latence acceptable et de la charge de maintenance tolérable.
Qu’est-ce qu’une diode de données et pourquoi l’OT l’utilise ?
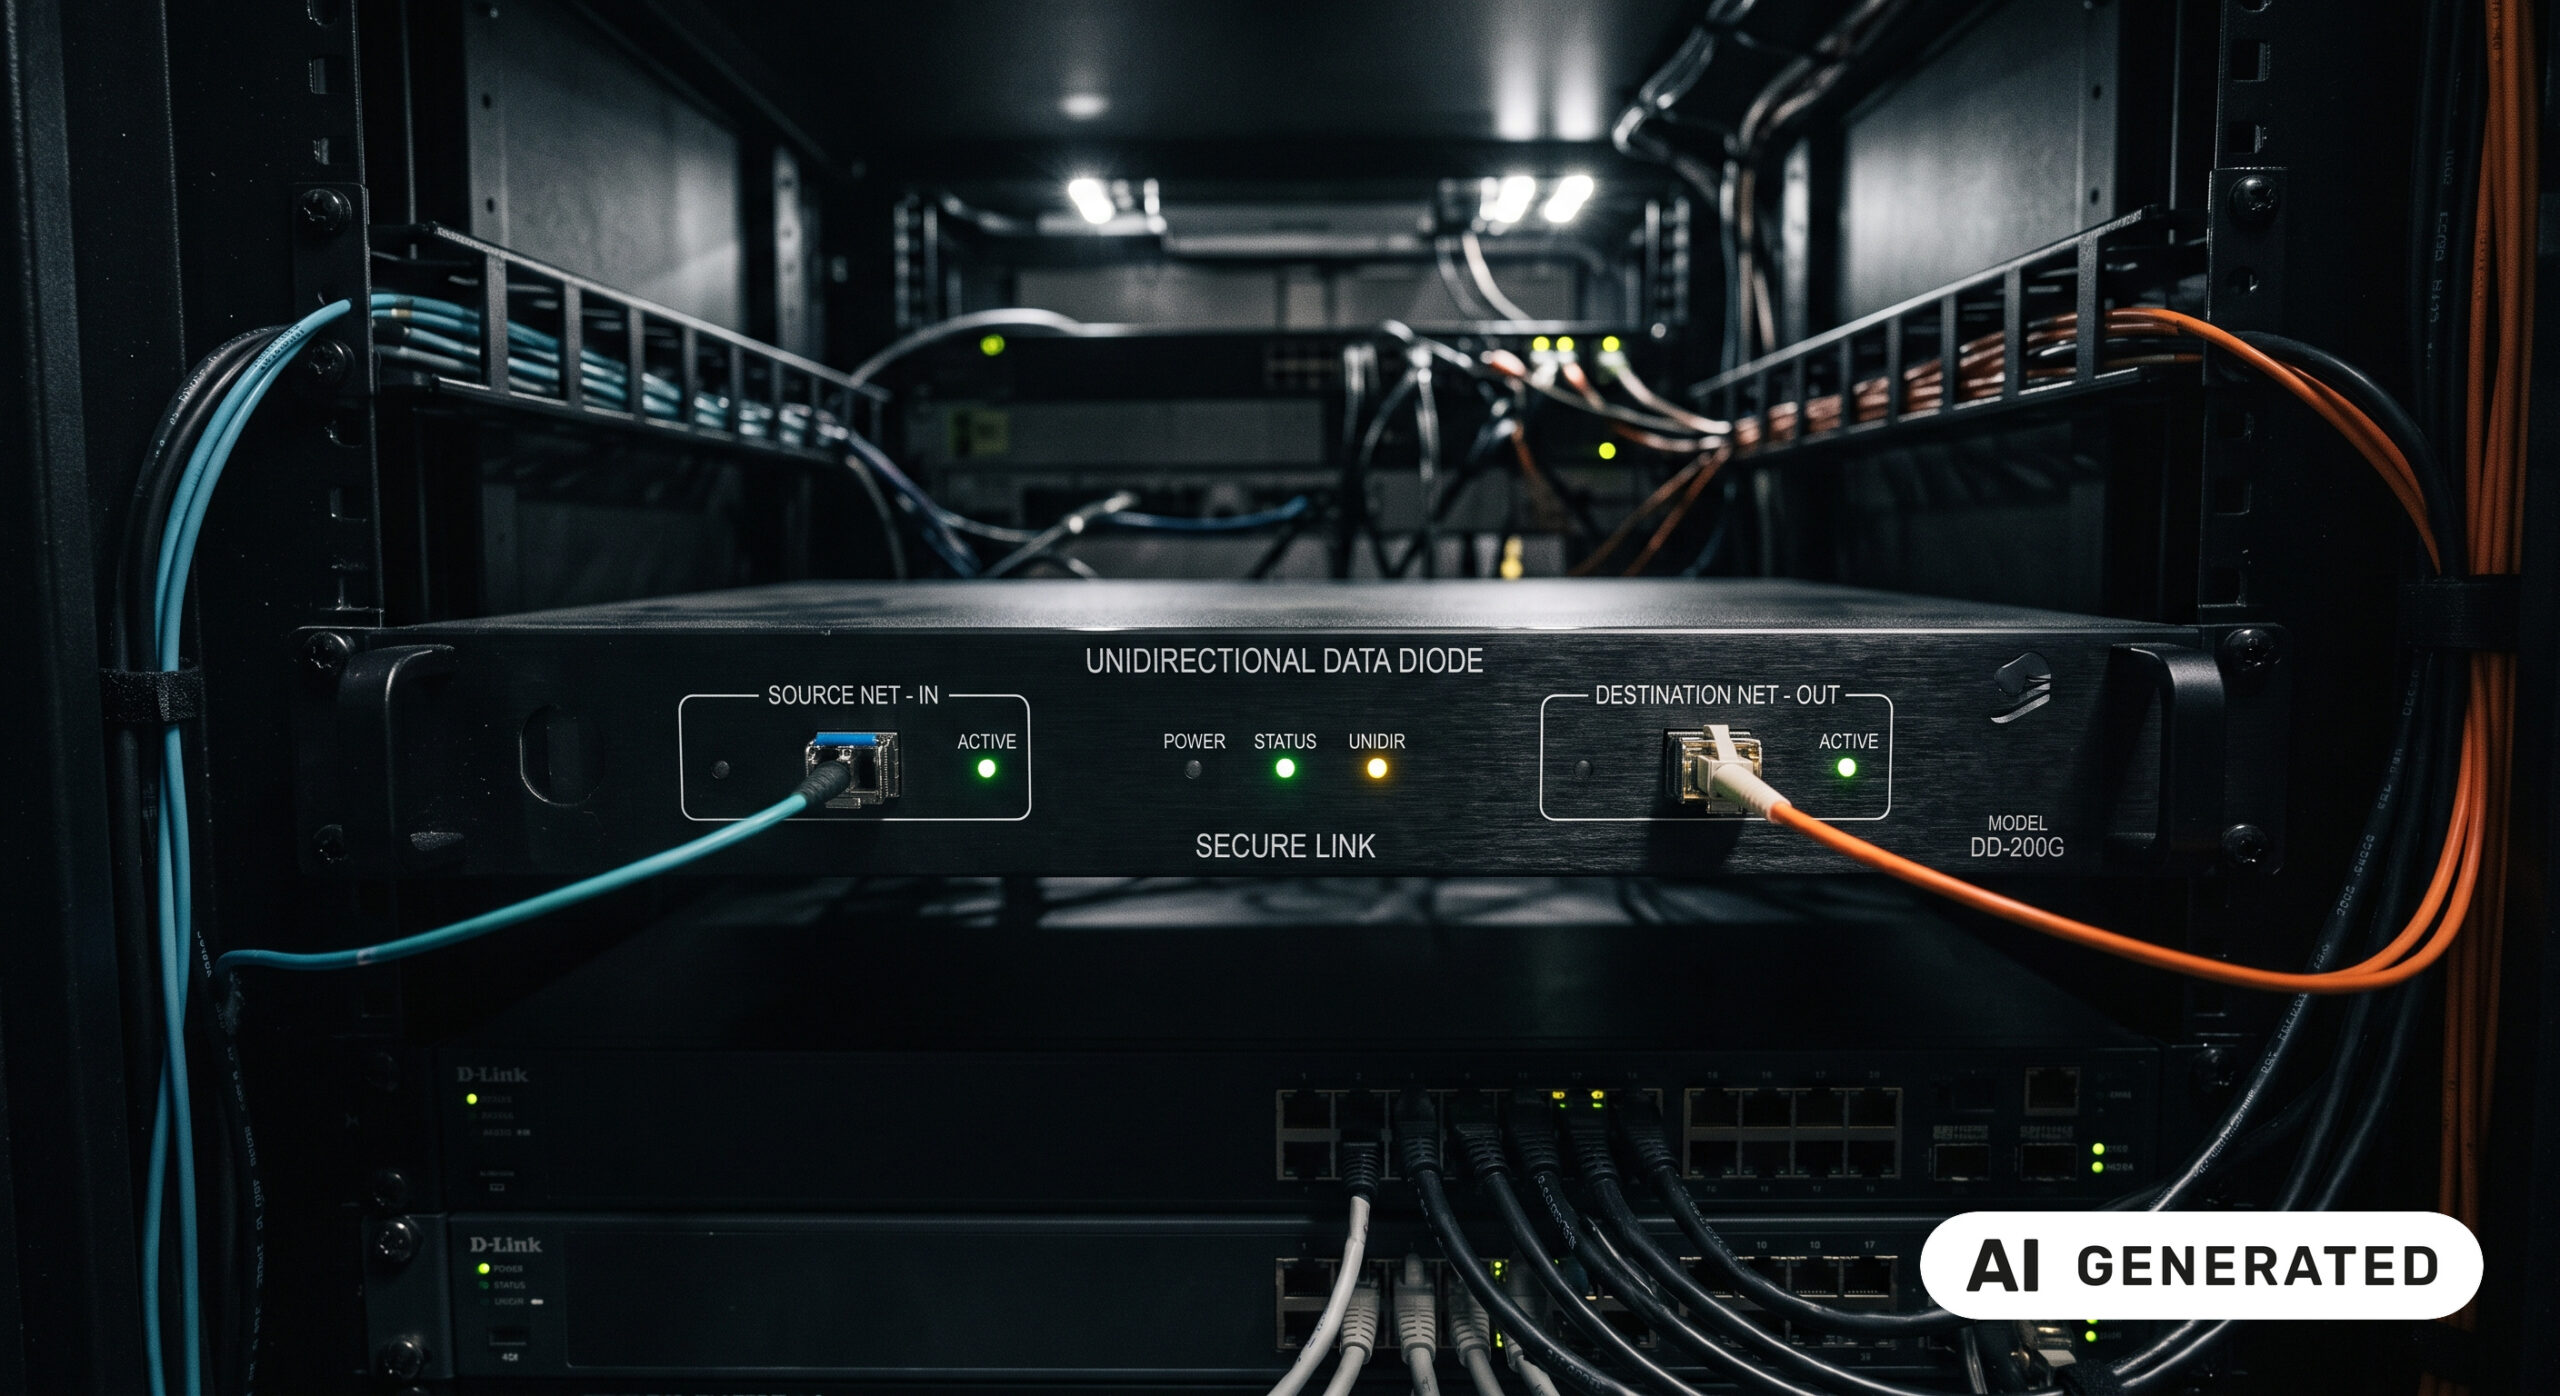
Une diode de données (ou diode réseau, passerelle unidirectionnelle) est un dispositif matériel qui impose un transfert strictement unidirectionnel de l’information entre deux réseaux. Ce sens unique est garanti par la physique, le plus souvent par une liaison dépourvue de voie de retour, et non par une configuration logicielle. Le guide NIST SP 800-82 Rev. 3, consacré à la sécurité des systèmes OT, cite ces passerelles unidirectionnelles parmi les moyens de segmentation des réseaux industriels.
En environnement OT, les diodes servent à remonter des données de supervision (journaux, métriques SCADA) vers un SOC ou un historien, sans ouvrir de canal de retour. Les secteurs du nucléaire, de la défense et de l’énergie les déploient depuis des années pour cette raison.
Ce dispositif répond à un besoin précis : les flux de remontée à sens unique. Les contraintes apparaissent dès que le cas d’usage nécessite un acquittement protocolaire, une synchronisation bidirectionnelle ou une administration distante des actifs OT.
Quelles sont les limites des diodes de données en environnement industriel ?
La première limite est structurelle. Les protocoles industriels comme Modbus TCP, OPC UA ou S7comm reposent sur un modèle requête-réponse, qu’une diode ne peut pas traverser directement. Les éditeurs de diodes contournent cette contrainte par réplication : des proxies interrogent les équipements côté OT et reconstituent côté IT des serveurs miroirs (OPC, historien). L’approche fonctionne pour consulter des données, mais elle ne permet ni d’écrire vers les équipements ni d’acquitter une commande. Pour simuler un échange bidirectionnel, certains déploiements combinent deux diodes de sens opposés avec des passerelles de synchronisation, au prix d’une latence accrue et d’une intégration complexe.
La deuxième limite porte sur la compatibilité applicative. Ces proxies et agents de synchronisation sont des composants logiciels supplémentaires : ils élargissent la surface d’attaque et alourdissent la maintenance OT. Pour des équipes déjà sous-dimensionnées, chaque composant ajouté représente un risque opérationnel de plus.
Enfin, le contrôle du contenu dépend des fonctions ajoutées autour de la diode. Certaines offres intègrent une inspection ou une désinfection des fichiers (CDR), d’autres se limitent au transfert. Le niveau de filtrage protocolaire et de vérification des fichiers varie donc fortement d’un produit à l’autre et doit être examiné au cas par cas.
Quels critères retenir pour évaluer une alternative aux diodes de données ?
Cinq critères opérationnels structurent le choix d’une solution d’isolation réseau OT :
- Sens de flux : unidirectionnel seul ou bidirectionnel requis, aujourd’hui et demain ?
- Latence : quel délai de transit est acceptable pour les processus de contrôle et de sûreté ?
- Rupture protocolaire : la solution coupe-t-elle réellement la pile TCP/IP entre les deux zones ?
- Effort de maintenance : combien de mises à jour par an le dispositif exige-t-il ?
- Compatibilité legacy : le déploiement impose-t-il des modifications d’architecture sur les actifs existants ?
Firewalls OT : une alternative partielle aux diodes de données
Les firewalls industriels offrent un filtrage réseau bidirectionnel configurable. C’est leur principal avantage par rapport aux diodes. Les règles de filtrage s’adaptent aux protocoles OT (Modbus, EtherNet/IP, Profinet) et la compatibilité applicative est élevée.
Le firewall reste toutefois un composant logiciel connecté au réseau. Une étude réalisée par Seclab portant sur cinq éditeurs de firewalls OT évalue la charge de maintenance à 2 à 10 correctifs de sécurité par mois. En environnement OT, appliquer ces correctifs suppose des fenêtres de maintenance rarement disponibles.
Un firewall compromis via l’une de ses interfaces offre un accès aux différentes zones qu’il sépare. Sa protection repose sur la qualité et l’actualisation permanente des règles, pas sur une isolation physique structurelle.
Passerelles unidirectionnelles et solutions hybrides
Plusieurs approches cherchent à combiner le principe de la diode avec des capacités étendues. Les passerelles unidirectionnelles dotées de proxies intégrés permettent de sortir des fichiers ou des flux SCADA tout en conservant un sens unique de communication.
Les solutions hybrides (double diode avec passerelle de synchronisation) visent à simuler une communication bidirectionnelle. Le compromis porte sur la latence et la complexité : chaque couche ajoute un délai de transit et un composant à maintenir. Chez PG&E, fournisseur américain de gaz et d’électricité, une architecture de ce type a porté le délai de détection d’une fuite de gaz à plus de deux minutes, jugé incompatible avec les exigences de sûreté. Dans ce même contexte, l’Electronic AirGap ramène la latence à 2 à 4 millisecondes (voir l’étude de cas PG&E).
Isolation par rupture protocolaire matérielle : le principe de l’Electronic AirGap
L’Electronic AirGap, technologie brevetée par Seclab, repose sur un principe différent. Plutôt que de filtrer le trafic ou d’en restreindre le sens, il termine les couches 1 à 4 du modèle OSI de chaque côté : aucune pile TCP/IP, aucun paquet réseau ne traverse le système. Seule la donnée applicative utile transite, via un bus électronique non routable.
L’architecture repose sur trois processeurs indépendants, chacun dédié à une fonction de sécurité distincte. Le filtrage s’appuie sur une double validation : deux contrôles d’accès indépendants, l’un en entrée, l’autre en sortie, portent chacun une moitié de la politique et sont administrés séparément. Un flux ne passe que si les deux l’autorisent. La surface d’attaque est ainsi réduite par conception, pas par configuration.
Seclab Xchange, l’appliance qui intègre cette technologie, supporte des débits jusqu’à 1,2 Gbps sans composant logiciel additionnel côté réseau. Les fichiers peuvent être filtrés en transit (extension, taille, type MIME, signatures). L’effort de maintenance se limite en moyenne à une mise à jour logicielle par an.
La technologie Electronic AirGap a été certifiée CSPN par l’ANSSI dans sa version 3.4.0. L’évaluation a notamment porté sur la rupture protocolaire, le cloisonnement, la gestion des entrées malformées et la signature des firmwares. Dans le cadre de l’évaluation, des droits d’administration à l’un des contrôles d’accès ont même été fournis, sans qu’il soit possible de passer au travers de l’isolation électronique. Conçue et assemblée en France, elle constitue une alternative européenne aux diodes proposées par les éditeurs américains et israéliens.
Unidirectionnel ou bidirectionnel : Xchange s’adapte à votre environnement
– Mode unidirectionnel (mode diode) : pour les flux qui doivent rester strictement à sens unique (remontée de journaux vers un SOC, alimentation d’un historien, transmission de métriques), Xchange fonctionne en mode diode. Seule la donnée utile transite, dans un seul sens, sans possibilité de retour.
– Mode bidirectionnel : pour les usages qui exigent un échange (administration d’équipement, synchronisation de fichiers, protocoles à acquittement), le même équipement autorise des flux bidirectionnels contrôlés, jusqu’à 1,2 Gbps.
Dans les deux cas, la même technologie certifiée apporte le filtrage applicatif, la vérification des fichiers et la double validation des flux. Un environnement qui démarre en unidirectionnel peut évoluer vers le bidirectionnel sans changer d’équipement.
Comparatif des approches d’isolation réseau OT
| Critère | Electronic AirGap (Seclab Xchange) | Diode de données | Firewall OT |
|---|---|---|---|
| Sens de communication | Unidirectionnel (mode diode) ou bidirectionnel, selon le besoin | Unidirectionnel (bidirectionnel simulé via double diode) | Bidirectionnel |
| Unidirectionnalité garantie par la physique | Assurée par l’architecture et la double politique de filtrage | Oui (liaison sans voie de retour) | Non |
| Connectivité réseau entre les zones | Aucune : couches 1 à 4 terminées de chaque côté | Aucune : protocoles terminés par des proxies de chaque côté | Oui (routage filtré) |
| Résistance à la compromission de ses propres composants | Élevée (3 processeurs cloisonnés, double contrôle d’accès) | Élevée sur le sens du flux ; proxies à sécuriser | Faible : accès possible aux différentes zones |
| Latence | Quelques millisecondes | Faible en unidirectionnel, élevée en double diode | Faible |
| Effort de maintenance | Très faible (1 mise à jour par an en moyenne) | Faible pour la diode, modéré pour les proxies | Élevé (2 à 10 correctifs par mois*) |
| Compatibilité applicative | Élevée | Faible à moyenne (réplication via proxies) | Élevée |
| Filtrage et vérification des fichiers | Intégrés (extension, type MIME, signatures, filtrage des protocoles applicatifs) | Variable selon les offres (inspection, CDR) | Variable selon les modules |
| Administration à double validation | Oui : chaque flux validé sur deux contrôles indépendants | Non | Non |
* Étude Seclab portant sur cinq éditeurs de firewalls OT.
Ce que les responsables OT doivent évaluer avant de choisir
Le choix d’une solution d’isolation dépend de la nature des flux à protéger. Pour des remontées strictement unidirectionnelles vers un SOC ou un historien, une diode de données reste une option cohérente. Xchange y répond également en mode diode, en apportant le filtrage des protocoles applicatifs comme Modbus, la vérification des fichiers et la possibilité d’ouvrir plus tard des flux bidirectionnels sans changer d’équipement.
Dès que les flux deviennent bidirectionnels (administration, synchronisation de fichiers, protocoles avec acquittement), la diode atteint ses limites. L’isolation par rupture protocolaire matérielle couvre ces cas sans réintroduire de composant logiciel dans le périmètre d’isolation.
La conformité réglementaire entre aussi dans l’équation. L’IEC 62443 structure la sécurité OT en zones et conduits, chacun associé à un niveau de sécurité cible (SL-T, de 1 à 4). Positionné comme conduit entre une zone critique et une zone à risque, l’Electronic AirGap contribue à atteindre un SL-T 3 ou 4, les niveaux qui visent des attaques intentionnelles menées avec des moyens sophistiqués. Côté NIS2, l’article 21 de la directive impose des mesures de gestion des risques proportionnées. Les exigences de segmentation et de cloisonnement des réseaux sont détaillées par les textes d’application : le règlement d’exécution (UE) 2024/2690 pour les fournisseurs de services numériques et, en France, le référentiel ReCyF de l’ANSSI.
Comment intégrer l’isolation réseau dans une démarche progressive ?
Vouloir tout protéger au même niveau est une impasse, et on ne peut pas protéger ce qu’on ne connaît pas. La démarche la plus structurée consiste à identifier d’abord les actifs vitaux pour la continuité de production, ce que Seclab appelle le MVDI (Minimum Viable Digital Industry), puis à concentrer l’isolation physique sur ce périmètre critique.
La plateforme Seclab Xcore organise cette progression en trois phases : Discover (cartographie des actifs et des flux avec Seclab Xplore), Isolate (isolation physique des actifs critiques avec Seclab Xchange), Detect (détection des anomalies et des attaques sur les zones non isolées). Pour le détail de chaque étape, consultez nos articles sur la cartographie OT et sur l’isolation réseau et USB.
Cette séquence s’inscrit dans l’approche par les risques de NIS2 et de l’IEC 62443, qui privilégient une montée en maturité progressive adaptée aux contraintes de chaque organisation.
Et maintenant ?
Les diodes de données restent une référence pour garantir physiquement un flux à sens unique. Pour les usages bidirectionnels, elles atteignent des limites que passerelles et firewalls ne comblent qu’au prix de compromis sur la latence, la maintenance ou la surface d’attaque.
L’isolation par rupture protocolaire matérielle apporte une réponse architecturale aux deux situations. Seclab Xchange fonctionne en mode unidirectionnel lorsque l’environnement l’exige, ou en mode bidirectionnel lorsque les opérations le demandent, avec une maintenance limitée à une mise à jour par an en moyenne.
La bonne démarche : identifier d’abord le périmètre vital, puis choisir le mode d’isolation adapté aux flux réels.
Pour aller plus loin : téléchargez notre livre blanc sur l’isolation réseau OT ou échangez avec un expert Seclab.
FAQ : alternatives aux diodes de données en OT critique
Quelle différence entre une diode de données et un Electronic AirGap ?
La diode de données garantit par la physique un flux strictement unidirectionnel. L’Electronic AirGap de Seclab supprime toute connectivité réseau entre les zones par une rupture protocolaire électronique, et peut fonctionner en mode unidirectionnel (mode diode) comme en mode bidirectionnel.
Un firewall OT peut-il remplacer une diode de données ?
Un firewall OT filtre le trafic selon des règles configurables, mais ne supprime pas la connectivité réseau entre deux zones. La pile TCP/IP reste active des deux côtés, ce qui laisse une surface d’attaque exploitable, notamment par des zero-days.
Firewalls et diodes répondent à des besoins différents et ne sont pas interchangeables.
Pourquoi une sécurité physique est-elle importante en cybersécurité OT ?
Les technologies de cybersécurité qui assurent la segmentation sont souvent constituées de composants logiciels, vulnérables par essence. Maintenir leur niveau d’efficacité nécessite des mises à jour fréquentes. Et la fréquence de mise à jour nécessaire risque encore d’augmenter avec le développement de l’IA. Or, en OT, les plages de maintenance sont rares. Une protection basée sur le hardware permet de limiter l’effort de maintenance lié à la cybersécurité.
Comment choisir entre diode de données et rupture protocolaire ?
Le critère principal est le sens de flux requis. Pour des remontées unidirectionnelles (journaux vers un SOC), une diode répond au besoin. Xchange aussi, en mode diode, avec en plus le filtrage applicatif et la vérification des fichiers. Dès que des échanges bidirectionnels sont nécessaires (administration distante, synchronisation de fichiers, protocoles avec acquittement), Xchange les prend en charge sans changer d’équipement.
L’isolation réseau OT aide-t-elle à la conformité NIS2 et IEC 62443 ?
Oui. L’IEC 62443 structure la sécurité OT en zones et conduits, avec des niveaux de sécurité cibles (SL-T 1 à 4). Positionné comme conduit entre zones, l’Electronic AirGap contribue à atteindre un SL-T 3 ou 4.
NIS2 (article 21) impose une gestion des risques proportionnée ; la segmentation des réseaux y est précisée par les textes d’application, comme le référentiel ReCyF en France.
Sources
• NIST, SP 800-82 Rev. 3, Guide to Operational Technology (OT) Security – https://csrc.nist.gov/pubs/sp/800/82/r3/final (septembre 2023)
• ANSSI, Certificat ANSSI-CSPN-2021/20, Secure Xchange Network (Sec-XN) version 3.4.0 – https://messervices.cyber.gouv.fr/visas/ANSSI-CSPN-2021-20-certificat.pdf (septembre 2021)
• Seclab, Increase Safety and Security of Gas Leak Detection Process at PG&E – https://www.seclab-security.com/en/2026/03/24/increase-safety-and-security-of-gaz-leak-detection-process-at-pge/
• Seclab, Segmentation réseau OT par isolation physique (Seclab Xchange) – https://www.seclab-security.com/isolation-physique-reseau-ot/
• Journal officiel de l’UE, Directive (UE) 2022/2555 (NIS2) – https://eur-lex.europa.eu/eli/dir/2022/2555/oj (décembre 2022)
• Journal officiel de l’UE, Règlement d’exécution (UE) 2024/2690 – https://eur-lex.europa.eu/eli/reg_impl/2024/2690/oj (octobre 2024)